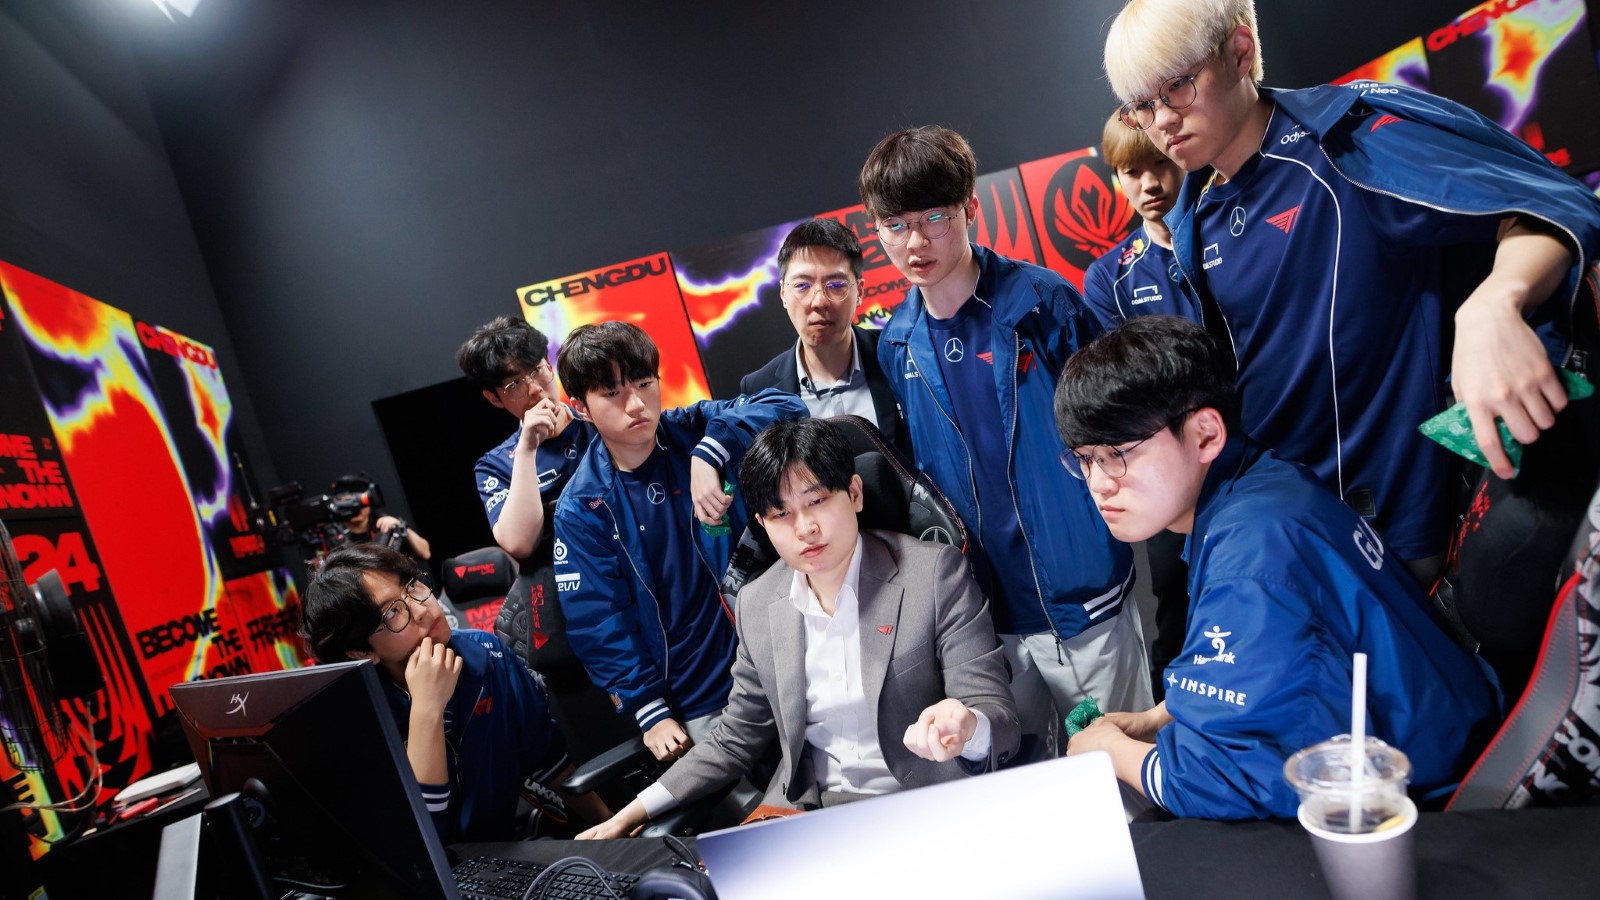
Le problème de DDoS affectant l’équipe de League of Legends de T1 depuis plusieurs mois a contraint l’équipe à modifier entièrement sa façon de s’entraîner et à annuler ses streams. Maintenant, T1 est allé jusqu’à interpeller directement Riot et à exiger des mesures.
Une suspension des streams de League of Legends de T1
Cette annonce s’accompagne de la nouvelle que T1 est contraint d’annuler ses streams de League of Legends de manière générale. Faker a commencé à streamer pour la première fois depuis son retour du MSI et a été immédiatement frappé par des déconnexions et des problèmes de connexion dus aux attaques DDoS.
« C’est avec une profonde frustration que nous devons annoncer la suspension indéfinie des streams de nos joueurs en raison des attaques DDoS en cours », déclare le communiqué de T1.
Pendant près de six mois, ces attaques ont persisté, et nous espérions que Riot Korea et Riot Games trouveraient une solution à long terme pour permettre à nos joueurs et aux autres équipes affectées de reprendre des entraînements normaux. Malheureusement, cela ne s’est pas encore produit.»
T1 a reconnu les efforts de Riot pour mettre en place des contre-mesures contre les attaques DDoS au siège social pendant que l’équipe était à l’étranger pour le MSI 2024, mais cela n’a fonctionné que pour leurs joueurs jouant à partir de leur siège.
Une situation financière et de streaming compromise
« Le problème s’est déplacé, les comptes des joueurs jouant aux côtés de notre équipe étant désormais ciblés, perturbant nos sessions en direct de SoloQ. Cette situation nous oblige à interrompre nos streams, entraînant des implications financières significatives pour notre organisation.
Étant donné la popularité des joueurs de T1 (et le coût pour les conserver dans l’équipe), ne pas pouvoir les mettre en contact avec les fans est frustrant pour l’organisation.
De plus, cela fait en sorte que les joueurs qui tentent simplement de s’entraîner en solo queue sont affectés simplement pour avoir des parties avec ou contre les joueurs de T1.
Appel à la responsabilité de Riot
« La principale préoccupation est que Riot Korea et Riot Games assument leurs responsabilités et mettent fin à ces attaques. Le problème échappe au contrôle de T1 ou de notre groupe de propriété ».
T1 a précisé que la LCK n’est pas responsable de ces problèmes et que c’est Riot qui est responsable. Ils ont également demandé aux fans de T1 de ne pas agir contre Riot en raison de ce drame, affirmant qu’ils ont fait la déclaration uniquement pour tenir les fans informés de ce qui se passe en interne.
Gumayusi a été interrogé sur ce problème même au MSI, et il était préoccupé par le fait que cela pourrait être un problème qui affligerait l’équipe une fois que T1 serait rentré de Chine.
Il est important de noter que ces problèmes découlent uniquement d’une vulnérabilité dans le client de la ligue sud-coréenne et que d’autres équipes dans d’autres régions ne sont pas affectées.
Riot est resté discret sur la question car ils ne voulaient pas alerter les assaillants sur les contre-mesures qu’ils prennent contre eux.
Et, bien que le problème persiste, il n’est pas aussi grave que lorsque la LCK a dû être reportée entièrement en raison d’attaques DDoS empêchant la saison régulière de se dérouler normalement.
Source : www.bing.com
Ces articles pourraient également vous intéresser :